Polkadot: уязвимость ставит под угрозу $200 млн
Опубликовано 8 октября 2026 · обновлено 9 октября 2026 · Редакция Картомер
Что будет, если в основе крупной криптовалютной сети обнаружат дыру, через которую можно «напечатать» токены из воздуха? Именно такая история случилась в экосистеме Polkadot: под угрозой оказались проекты с общими активами примерно на $200 млн. К счастью, никто не потерял ни цента, но случай хорошо показывает, как устроена безопасность в крипте.
Ниже разберём, что именно нашли, как этим мог воспользоваться злоумышленник и почему такие инциденты касаются не только разработчиков, но и обычных держателей токенов.
Вы узнаете:
- какие парачейны Polkadot были затронуты;
- в чём состояла уязвимость и где она находилась;
- кто её обнаружил и сколько получил за находку;
- какие выводы стоит сделать пользователям криптовалют.
Что произошло
Ошибка затронула три проекта на Polkadot: Moonbeam, Astar и Acala. Парачейн — это отдельная сеть, подключённая к главной сети Polkadot. По сведениям из публикации The Block, суммарно в этих проектах хранились активы примерно на $200 млн.
Уязвимость обнаружил разработчик, известный под ником Pwning.eth. Он не стал использовать её в своих интересах, а передал информацию через платформу Immunefi — сервис, где специалисты по безопасности сообщают о проблемах и получают вознаграждение. Публично подробности стали известны уже после того, как ошибку исправили: об этом рассказало издание The Block.
Важно: сроки в подобных историях всегда растянуты. Разработчики сначала закрывают брешь и только потом раскрывают детали, чтобы не дать повод для атаки.
Где находилась ошибка
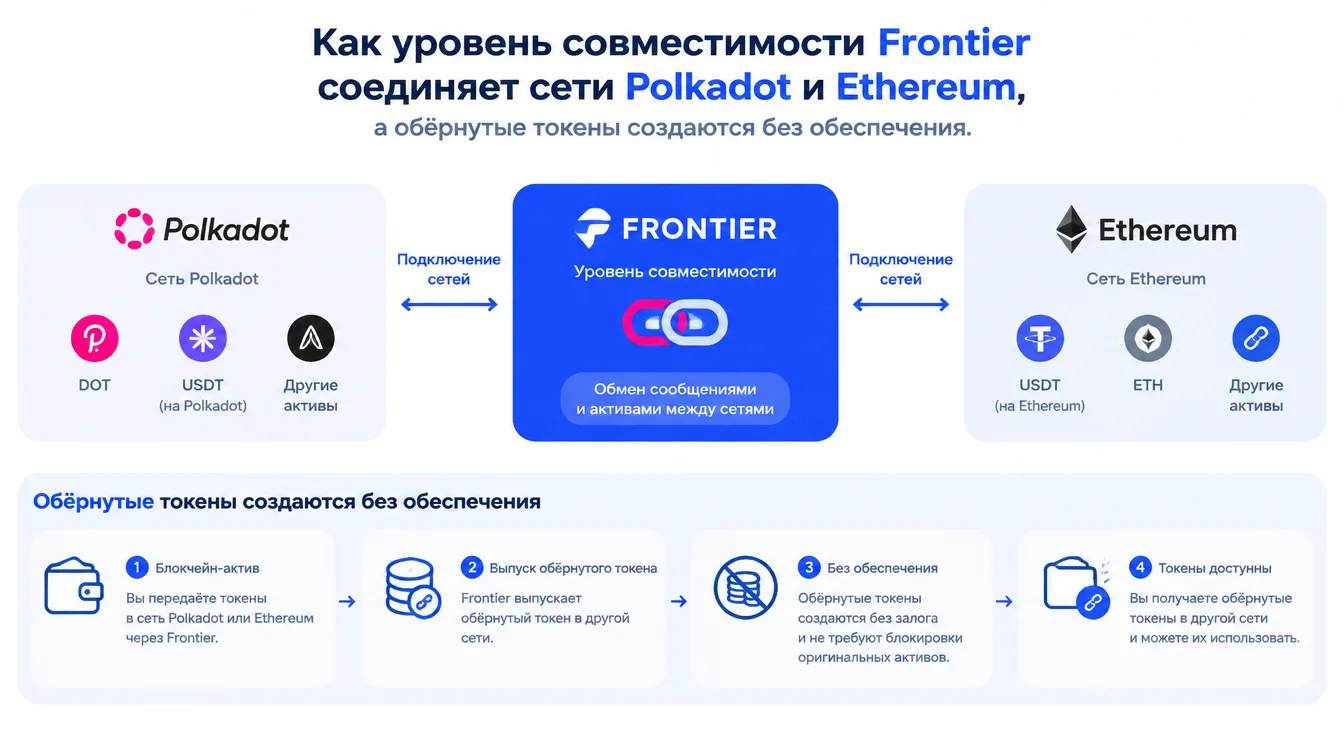
Проблема скрывалась на уровне совместимости, который называется Frontier. Этот слой нужен, чтобы приложения и контракты, написанные для Ethereum, работали в сетях Polkadot. Такая совместимость с виртуальной машиной Ethereum (EVM) удобна: разработчики переносят проекты без полной переделки кода.
Но у удобства есть обратная сторона. Когда один слой связывает две разные системы, любая неточность в его логике может открыть неожиданные возможности. Поэтому такие «мосты» и уровни совместимости считаются одной из самых рискованных частей инфраструктуры.
Как атакующий мог использовать брешь
По описанию отчёта, злоумышленник мог создавать неограниченное количество обёрнутых токенов — Wrapped Moonbeam, Wrapped Astar или Wrapped Moonriver. «Обёрнутый» токен — это представление актива в другой сети, которое должно быть полностью обеспечено настоящими монетами.
Схема риска выглядела бы так:
- Атакующий выпускает нужное количество «лишних» обёрнутых токенов.
- Они попадают на рынок, и их продают по реальной цене.
- Выручка уходит к нарушителю, а цена токенов падает, и страдают остальные держатели.
Этого не случилось. Разработчик вовремя сообщил о проблеме, а команды всех трёх парачейнов быстро выпустили исправления.
Награда за находку
Специалист получил вознаграждение в размере $1 млн. Это пример программы bug bounty: компании заранее обещают деньги тем, кто честно сообщает об ошибках. Для проекта выплата выгоднее потенциальных потерь, а исследователю выгоднее получить награду, чем рисковать нарушением закона.
Заметим, что это не первая крупная находка этого специалиста. Несколькими месяцами ранее он получил около $6 млн за уязвимость в Aurora — решении второго уровня для сети Near, совместимом с EVM. Там ошибка тоже могла серьёзно повлиять на экосистему Ethereum. Все затронутые в этой истории парачейны Polkadot также совместимы с EVM, и это не совпадение: именно такие слои стыковки привлекают внимание исследователей.
Уроки для пользователей
Что стоит запомнить
- Даже крупные проекты могут содержать критические ошибки.
- Чем сложнее связки между сетями, тем выше риск.
- Открытые баг-баунти-программы реально работают и экономят деньги проектам.
- Обёрнутые токены зависят от надёжности моста или уровня совместимости.
Практические советы
Совет: не держите все средства в одном проекте или одной сети, особенно в тех, что опираются на мосты и слои совместимости.
Дополнительно:
- читайте официальные сообщения разработчиков о безопасности;
- не доверяйте «срочным» новостям из мессенджеров;
- следите за обновлениями приложений и кошельков;
- сравнивайте курсы и ликвидность на сайтах проверенных площадок, например в разделе курсов криптовалют.
Материал носит информационный характер и не является инвестиционной рекомендацией.
Итоги
✅ Уязвимость затрагивала Moonbeam, Astar и Acala с активами порядка $200 млн.
✅ Ошибка находилась на уровне совместимости Frontier, связывающем Polkadot и Ethereum.
✅ Злоумышленник мог выпускать обёрнутые токены без обеспечения, но атаки не произошло.
✅ Нашедший брешь разработчик получил $1 млн по программе bug bounty.
Какой вариант выбрать?
- Хотите снизить риск потерь → распределяйте средства между разными проектами.
- Интересует безопасность → следите за аудитами и отчётами об уязвимостях.
- Пользуетесь обёрнутыми токенами → изучайте, кто и как обеспечивает их выпуск.
Частые вопросы
Потеряли ли пользователи деньги?
Нет. Ошибку закрыли до того, как ею воспользовались.
Что такое парачейн?
Это отдельная сеть, которая работает параллельно и подключена к главной сети Polkadot.
Что такое Immunefi?
Платформа, через которую специалисты сообщают проектам о найденных уязвимостях и получают награду.
Можно ли полностью исключить такие уязвимости?
Нет, но регулярные аудиты, открытый код и программы вознаграждений существенно снижают риск.
Заключение
История с уязвимостью в Polkadot закончилась благополучно благодаря добросовестному исследователю и быстрой реакции команд. Но она напоминает: в сложных криптосистемах слабое звено часто прячется на стыке технологий, и цена ошибки может измеряться сотнями миллионов долларов.
Для обычного пользователя вывод простой — не полагайтесь на одну сеть и один токен, проверяйте новости из официальных источников и не вкладывайте больше, чем готовы потерять. Другие материалы по теме читайте в блоге. Будьте внимательны и защищайте свои активы осознанно.