Как бизнесу защитить платёжные данные клиентов при онлайн-оплате
Опубликовано 8 октября 2026 · обновлено 9 октября 2026 · Редакция Картомер
Утечка данных карт — один из худших сценариев для интернет-магазина. Это штрафы, потеря доверия клиентов, возможные иски и расходы на расследование. При этом многие бизнесы по-прежнему хранят номера карт «на всякий случай» или собирают их на собственных страницах без должной защиты.
Расскажем, как защитить платёжные данные клиентов при онлайн-оплате: что требует стандарт PCI DSS, зачем нужна токенизация, как работают шифрование и 3-D Secure, какие меры доступны малому бизнесу. Если вы ещё и оплачиваете зарубежные сервисы для магазина, подберите безопасный способ в рейтинге виртуальных карт.
Вы узнаете:
- какие данные карт нельзя хранить и почему;
- что такое PCI DSS, токенизация и 3-D Secure;
- как поделить ответственность между магазином и платёжным провайдером;
- какие практические шаги защитят вас от утечек.
Какие данные относятся к платёжным
Платёжные данные включают номер карты, срок действия, имя держателя и защитный код (CVV/CVC). Код CVV по правилам индустрии нельзя хранить после авторизации платежа вообще. Остальные данные допускается хранить только при выполнении жёстких требований безопасности.
Важно: если у вас нет острой необходимости хранить номера карт, не храните их. Самая надёжная защита — когда данные не попадают на ваши серверы.
Что такое PCI DSS
PCI DSS — стандарт безопасности данных индустрии платёжных карт, который разработали платёжные системы. Он применяется ко всем, кто принимает, обрабатывает или передаёт данные карт. Требования объединены в группы: безопасная сеть и межсетевые экраны, защита хранимых данных, управление уязвимостями, контроль доступа, мониторинг и тестирование, политики безопасности.
Объём обязательств зависит от схемы приёма платежей и числа транзакций. Чем меньше данных карт касается вашей инфраструктуры, тем проще проходить самооценку соответствия. Точный уровень и формы отчётности определяются договором с эквайером и актуальной версией стандарта, поэтому уточняйте их у провайдера.
Три способа организовать приём платежей
1. Платёжная страница провайдера (редирект)
Ключевая характеристика: клиент вводит данные карты на странице платёжного провайдера, а не на вашем сайте.
Ключевые преимущества:
- данные карт не попадают на ваши серверы;
- минимальный объём требований PCI DSS;
- быстрое подключение.
Минусы:
- меньше контроля над внешним видом страницы;
- переход на другой домен может смутить часть клиентов.
2. Встроенная форма (iframe или hosted fields)
Ключевая характеристика: форма оплаты встроена в ваш сайт, но поля для карты отдаёт провайдер.
Ключевые преимущества:
- привычный интерфейс без ухода на чужой сайт;
- данные карт по-прежнему не проходят через ваш сервер.
Минусы:
- нужно правильно интегрировать и защитить страницу от подмены скриптов;
- требования к безопасности выше, чем при редиректе.
3. Собственная форма и серверная обработка
Ключевая характеристика: данные карт собираются и обрабатываются вашей инфраструктурой.
Ключевые преимущества:
- полный контроль над процессом;
- гибкость.
Минусы:
- максимальный объём требований PCI DSS, аудиты и расходы;
- высокий риск при ошибках;
- для малого бизнеса почти всегда нецелесообразно.
| Схема | Данные на вашем сервере | Нагрузка по PCI DSS |
|---|---|---|
| Редирект | Нет | Минимальная |
| Встроенные поля | Нет | Средняя |
| Собственная форма | Да | Максимальная |
Классификация упрощённая. Точные требования определяются стандартом и условиями вашего эквайера на октябрь 2026 года.
Ключевые технологии защиты
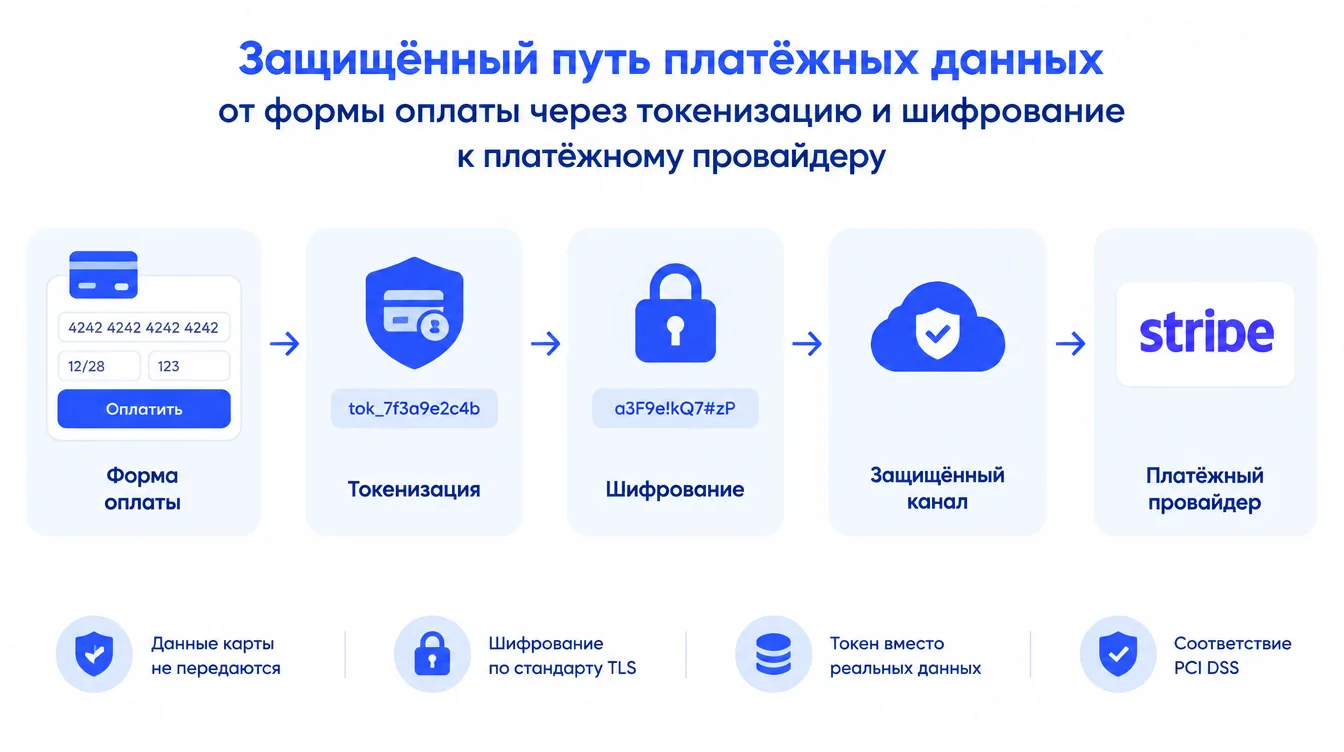
Шифрование
Передача данных должна идти по защищённому соединению (TLS, актуальные версии протокола) на всех страницах, включая страницы оплаты. Хранимые чувствительные данные шифруются, а ключи хранятся отдельно с ограниченным доступом.
Токенизация
При токенизации номер карты заменяется случайным идентификатором — токеном, который бесполезен для злоумышленника вне системы провайдера. Токены позволяют проводить повторные списания, подписки и возвраты, не храня реальные данные карты.
3-D Secure
Дополнительная аутентификация платежа через банк-эмитент: одноразовый код, подтверждение в приложении или биометрия. Она снижает риск мошенничества и переносит часть ответственности по спорам на банк.
Антифрод
Скоринг и правила помогают заметить подозрительные операции: несовпадение страны карты и IP, массовые попытки перебора карт, нетипичные суммы. Настраивайте правила с учётом вашего бизнеса, чтобы не блокировать честных клиентов.
Организационные меры
- Минимум доступа. Только сотрудники, которым это нужно по работе, получают доступ к платёжным системам и логам.
- Двухфакторная аутентификация для админ-панелей, почты и кабинета провайдера.
- Обновления. Своевременно устанавливайте обновления CMS, плагинов и серверного ПО: уязвимости в них — частая причина утечек.
- Резервные копии без платёжных данных и с шифрованием.
- Журналы и мониторинг. Логи доступа и изменений позволяют быстро заметить вторжение.
- Обучение сотрудников. Фишинговые письма и социальная инженерия остаются одним из главных каналов атак.
- План реагирования на инцидент: кому звонить, как уведомлять клиентов, провайдера и регулятора.
Совет: не отправляйте и не просите клиентов присылать данные карт в мессенджерах и по электронной почте. Если клиент прислал их сам, удалите сообщение и предложите оплатить по ссылке.
Законодательство о персональных данных
Помимо отраслевых стандартов, действует закон о персональных данных. В России это 152-ФЗ с требованиями к хранению данных российских граждан, уведомлению регулятора и локализации; при работе с клиентами из ЕС применяется GDPR. Опубликуйте политику конфиденциальности, получайте согласие на обработку и ограничивайте срок хранения. Детали требований уточняйте у юриста.
Чек-лист для интернет-бизнеса
- Выберите провайдера, поддерживающего токенизацию и 3-D Secure.
- Перенесите ввод карт на сторону провайдера.
- Включите HTTPS на всём сайте.
- Не храните CVV и полные номера карт без необходимости.
- Включите двухфакторную аутентификацию.
- Регулярно обновляйте ПО и проверяйте плагины.
- Настройте мониторинг и антифрод.
- Подготовьте план действий при утечке.
Итоги
✅ Самая надёжная защита — не хранить платёжные данные у себя.
✅ PCI DSS — обязательный стандарт, и его нагрузка зависит от схемы приёма платежей.
✅ Токенизация, шифрование, 3-D Secure и антифрод закрывают основные риски.
✅ Организационные меры — доступы, обновления, обучение — не менее важны, чем технологии.
Какой вариант выбрать?
- Для малого бизнеса → платёжная страница провайдера или hosted fields.
- Для подписок и повторных платежей → токенизация карт у провайдера.
- Для крупных оборотов → углублённый антифрод и регулярные проверки безопасности.
- Для любой схемы → политика конфиденциальности и план реагирования на инцидент.
Частые вопросы
Можно ли хранить номера карт клиентов?
Только при соблюдении PCI DSS и если есть веская причина. Код CVV хранить нельзя. В большинстве случаев лучше использовать токены.
Достаточно ли HTTPS?
Нет, это необходимая, но не единственная мера. Нужны ещё безопасная форма, защита сервера и контроль доступа.
Кто отвечает за утечку?
Ответственность делится между участниками, но если утечка произошла на вашей стороне, потери и штрафы лягут на вас.
Что делать при подозрении на утечку?
Отключите уязвимую часть, сообщите провайдеру и эквайеру, сохраните логи, проведите расследование и уведомите затронутых клиентов по требованиям закона.
Нужен ли PCI DSS малому бизнесу?
Да, если вы принимаете карты. Но при редиректе на платёжную страницу объём требований заметно меньше.
Заключение
Безопасность платежей строится на простом принципе: чем меньше чувствительных данных у вас, тем меньше шансов их потерять. Доверьте приём карт проверенному провайдеру, включите токенизацию и 3-D Secure, а остальное закройте дисциплиной команды.
Проведите аудит сайта и платёжной схемы уже сейчас, пока не случился инцидент. Больше разборов платёжной тематики — в блоге.
Выбирайте проверенные способы — и принимайте оплату без риска для клиентов.